


XSS漏洞自动化漏洞挖掘与防御
1. 成果简介
跨站脚本攻击(XSS)漏洞长期以来一直是业界高度关注的风险类型,在 MITRE 2024 年度 CWE Top 25 中,XSS漏洞位列第1。在实际工程场景中,前端框架的复杂性以及编码链与过滤链的多样组合,导致传统基于固定规则的检测方法往往容易出现漏检或误报。为此,针对“自动化发现—低误报验证—可复现实证—报告输出—施加防御”的全流程目标,我们研发了一套结合漏洞自动化扫描与利用工具、恶意请求检测与识别工具的防御体系。
对于漏洞自动化扫描与利用,工具首先对给定目标进行解析与轻量爬取,基于链接拓展与参数枚举构建候选注入位点集合;并发执行探测器,尽可能扩大首发现的覆盖面,并为每个位点识别其所处的语境(HTML文本、脚本、HTML属性、URL等)。围绕语境特征,payload生成引擎按需选择插入点与编码方式,结合词典与变异策略生成覆盖更广的探测请求所有命中点将经历统一的去重与二次验证流程:通过标记回显、响应差分以及交叉校验甄别真实命中,按“URL路径 + 参数名 + 语境位点 + payload签名”的多维特征进行归一去重,并以最小复现实例的形式连同请求/响应证据进行存储,最终输出JSON/TXT报告。线程数、超时时间与深度等关键参数均可配置,以便在不同网络与目标规模下获得更好的吞吐与稳定性。
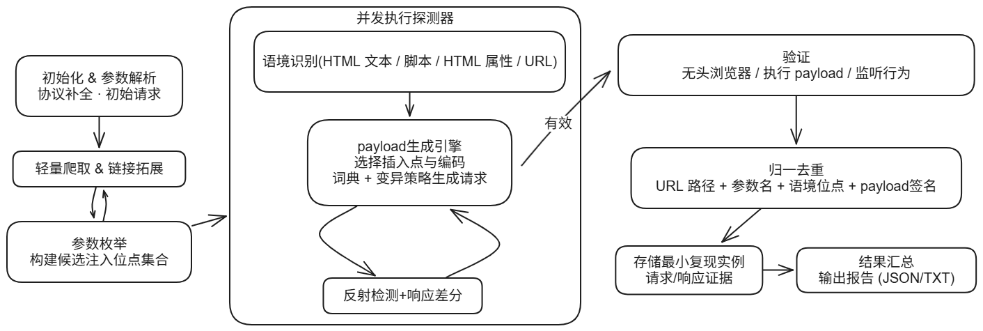
在对现有4大XSS专项靶场的实验中,该工具相比两个工业界SOTA工具自动化扫描有效漏洞个数提高51.19%,假阳性率降低63.28%。在现实环境中,挖掘到16个Web应用中的34个真实0 day漏洞。
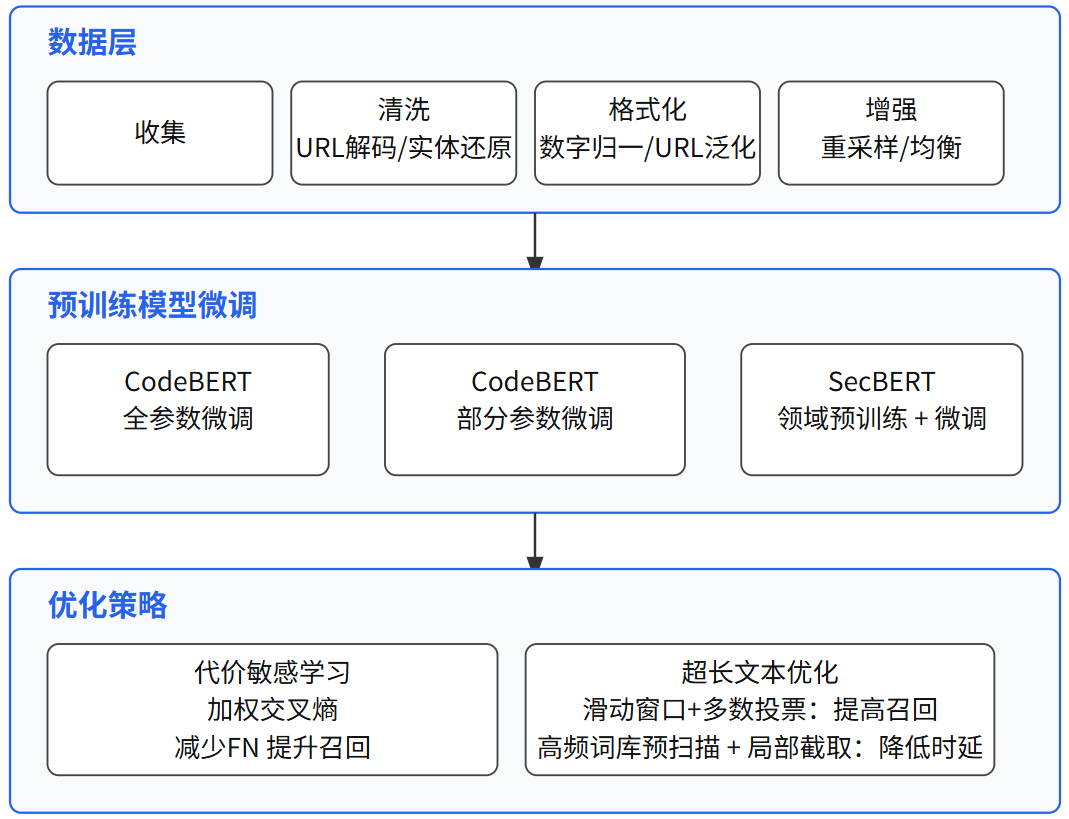
针对恶意XSS请求的检测,工具引入了基于预训练模型的自动判别方案。该模块面向“恶意/可疑/良性”请求分类,力求精准识别携带XSS攻击载荷的恶意请求。为此,我们构建了覆盖常见XSS变体的混合型数据集,并通过编码、转义、大小写混排、插桩等多种数据增强技术模拟真实流量特征,同时对样本类别进行均衡与清洗,以减少模型偏置。在模型层面,以CodeBERT和SecBERT为主干,支持全参数微调与LoRA/Adapters等轻量级微调方案,并结合代价敏感学习机制,对攻击样本赋予更高损失权重,从而有效降低假阴性。在长文本推理场景下,采用滑动窗口分片与多数投票策略提升对超长请求与响应的处理能力;实时检测中可结合关键词引导快速抽取,显著降低推理时延。最终,模型推理结果与自动扫描命中结果进行融合打分,可用于后续排序、动态阈值自适应以及复验优先级调度,实现端到端的高效XSS安全检测与响应。在17,267条实测测试集上,检测准确率 99.55%、召回率 99.53%,单条平均约12ms(A100),误报率约0.44%,在长载荷场景相较基线对比工具将漏报率从2.93%降至0.47%。
2. 技术先进性
该技术先进性主要体现在以下方面:
(1)自动化漏洞扫描器统一编排多种探测器并发工作,同时对命中结果进行跨工具交叉校验与响应差分核对,使首发现覆盖与验证准确度得到兼顾。
(2)漏洞payload生成围绕 HTML、脚本、属性、URL 等不同语境选择插入点与编码方式,结合负载词典与变异策略,提升对过滤链与前端框架的适配能力。
(3)基于预训练模型的恶意XSS请求检测中设计代价敏感学习模型降低假阴性,提高召回率;滑动窗口分片与多数投票策略提升对超长请求的处理能力;高频词库驱动的局部截取,提高效率。
3. 技术成熟度
该技术已形成产品,可应用推广可应用领域。
4. 可应用领域
该技术可适用于软件供应链、各类Web应用的XSS漏洞自动化检测、验证与防御。漏洞挖掘工具可纳入研发流水线与灰度环境开展持续安全测试,恶意请求识别可用于深包检测。
5. 联系人
陈海明,chm@ios.ac.cn,13801061026

